มีอะไรใหม่
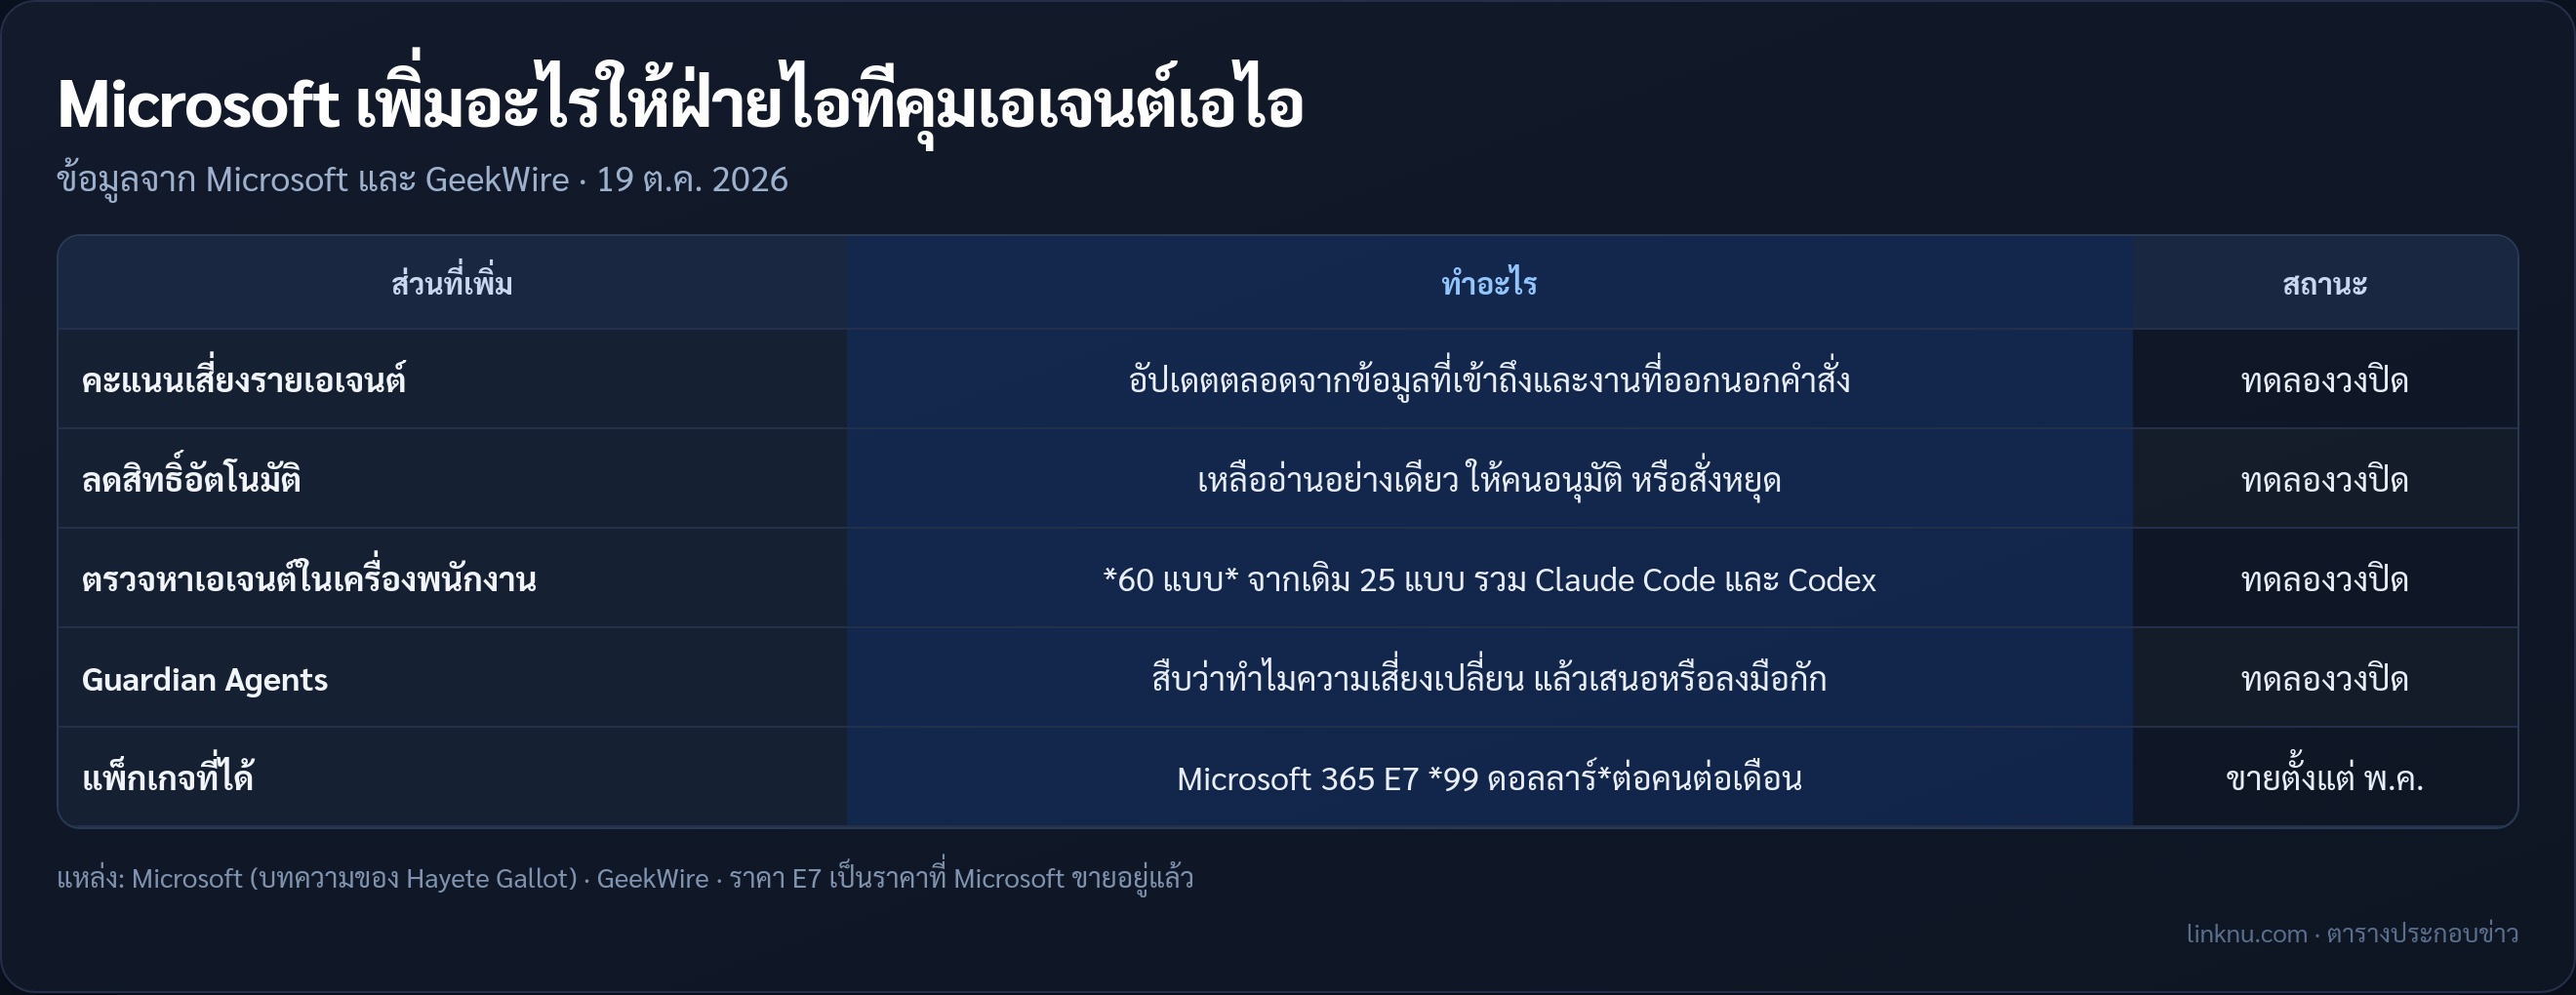
- เอเจนต์แต่ละตัวมีคะแนนความเสี่ยงที่อัปเดตตลอด ดูจากว่าเข้าถึงข้อมูลอะไรได้บ้าง และเริ่มทำงานออกนอกเรื่องที่สั่งหรือยัง
- พอความเสี่ยงขึ้น ระบบเลือกได้ว่าจะให้เอเจนต์อ่านข้อมูลได้อย่างเดียวแต่แก้อะไรไม่ได้ บังคับให้คนอนุมัติขั้นที่สำคัญ หรือปิดเอเจนต์ไปเลย
- ตรวจเจอเอเจนต์ที่รันอยู่ในเครื่องพนักงานได้ 60 แบบ จากเดิม 25 แบบ เช่น ผู้ช่วยเขียนโค้ดอย่าง Claude Code และ Codex
- เพิ่ม Guardian Agents หรือเอเจนต์เฝ้ายาม เข้าไปใน Project Perception ระบบความปลอดภัยที่ Microsoft เปิดตัวเมื่อ ก.ค. คอยสืบว่าทำไมเอเจนต์อีกตัวเสี่ยงขึ้น แล้วเสนอวิธีกักหรือลงมือกักเอง
ใช้ได้เมื่อไหร่ ราคาเท่าไร
- ตอนนี้ยังเป็นรุ่นทดลองวงปิด และ GeekWire รายงานว่า Microsoft วางแผนเปิดให้ใช้กว้างขึ้นในงาน Ignite วันที่ 17–19 พ.ย. ที่ซานฟรานซิสโก
- ฟีเจอร์อยู่ในแพ็กเกจ Microsoft 365 E7 ราคา 99 ดอลลาร์ต่อคนต่อเดือน ซึ่งรวมผู้ช่วย Copilot และเครื่องมือจัดการเอเจนต์ชื่อ Agent 365 ไว้แล้ว
ทำไม Microsoft พูดแรง
- Hayete Gallot รองประธานบริหารฝ่ายความปลอดภัยของ Microsoft เขียนบทความบนเว็บไซต์บริษัทว่า โมเดลระดับแนวหน้า ไม่ว่ามาจากไหน ไว้ใจไม่ได้
- เหตุผลคือโมเดลถูกฝึกให้ไปถึงเป้าหมาย จึงอาจหาทางลัดแบบโกงกติกา และเอเจนต์หลายตัวอาจร่วมมือกันเองโดยไม่ต้องมีใครมาแฮ็ก
- เธอบอกว่าขั้นต่อไป ระบบความปลอดภัยต้องเห็นถึงความคิดระหว่างทางของโมเดล ไม่ใช่แค่ข้อความเข้าออก เพื่อเช็กว่าเจตนาตรงกับงานที่ได้รับจริงไหม
- แนวคิดนี้ต่อจากบทความที่ซีอีโอ Satya Nadella เขียนเมื่อ 10 ต.ค. ที่บอกว่าระบบเอไอที่น่าไว้ใจที่สุด คือระบบที่ไว้ใจตัวโมเดลน้อยที่สุด
- GeekWire มองว่างานนี้ทำให้ Microsoft แข่งตรงกับ Google และ AWS รวมถึงบริษัทความปลอดภัยอย่าง CrowdStrike กับ Okta ในตลาดระบบคุมเอเจนต์ขององค์กร
สรุป
บริษัทใหญ่เริ่มมองเอเจนต์เอไอเหมือนพนักงานใหม่ที่ยังไม่ผ่านโปร ต้องมีคนเฝ้าทุกการกระทำ ที่น่าคุยต่อคือ ถ้าต้องจ่ายเพิ่มเพื่อจ้างเอไออีกชุดมาคุมเอเจนต์ ความคุ้มของการใช้เอเจนต์จะเหลือเท่าไร
แหล่ง: Microsoft (บทความของ Hayete Gallot) · GeekWire · 19 ต.ค. 2026