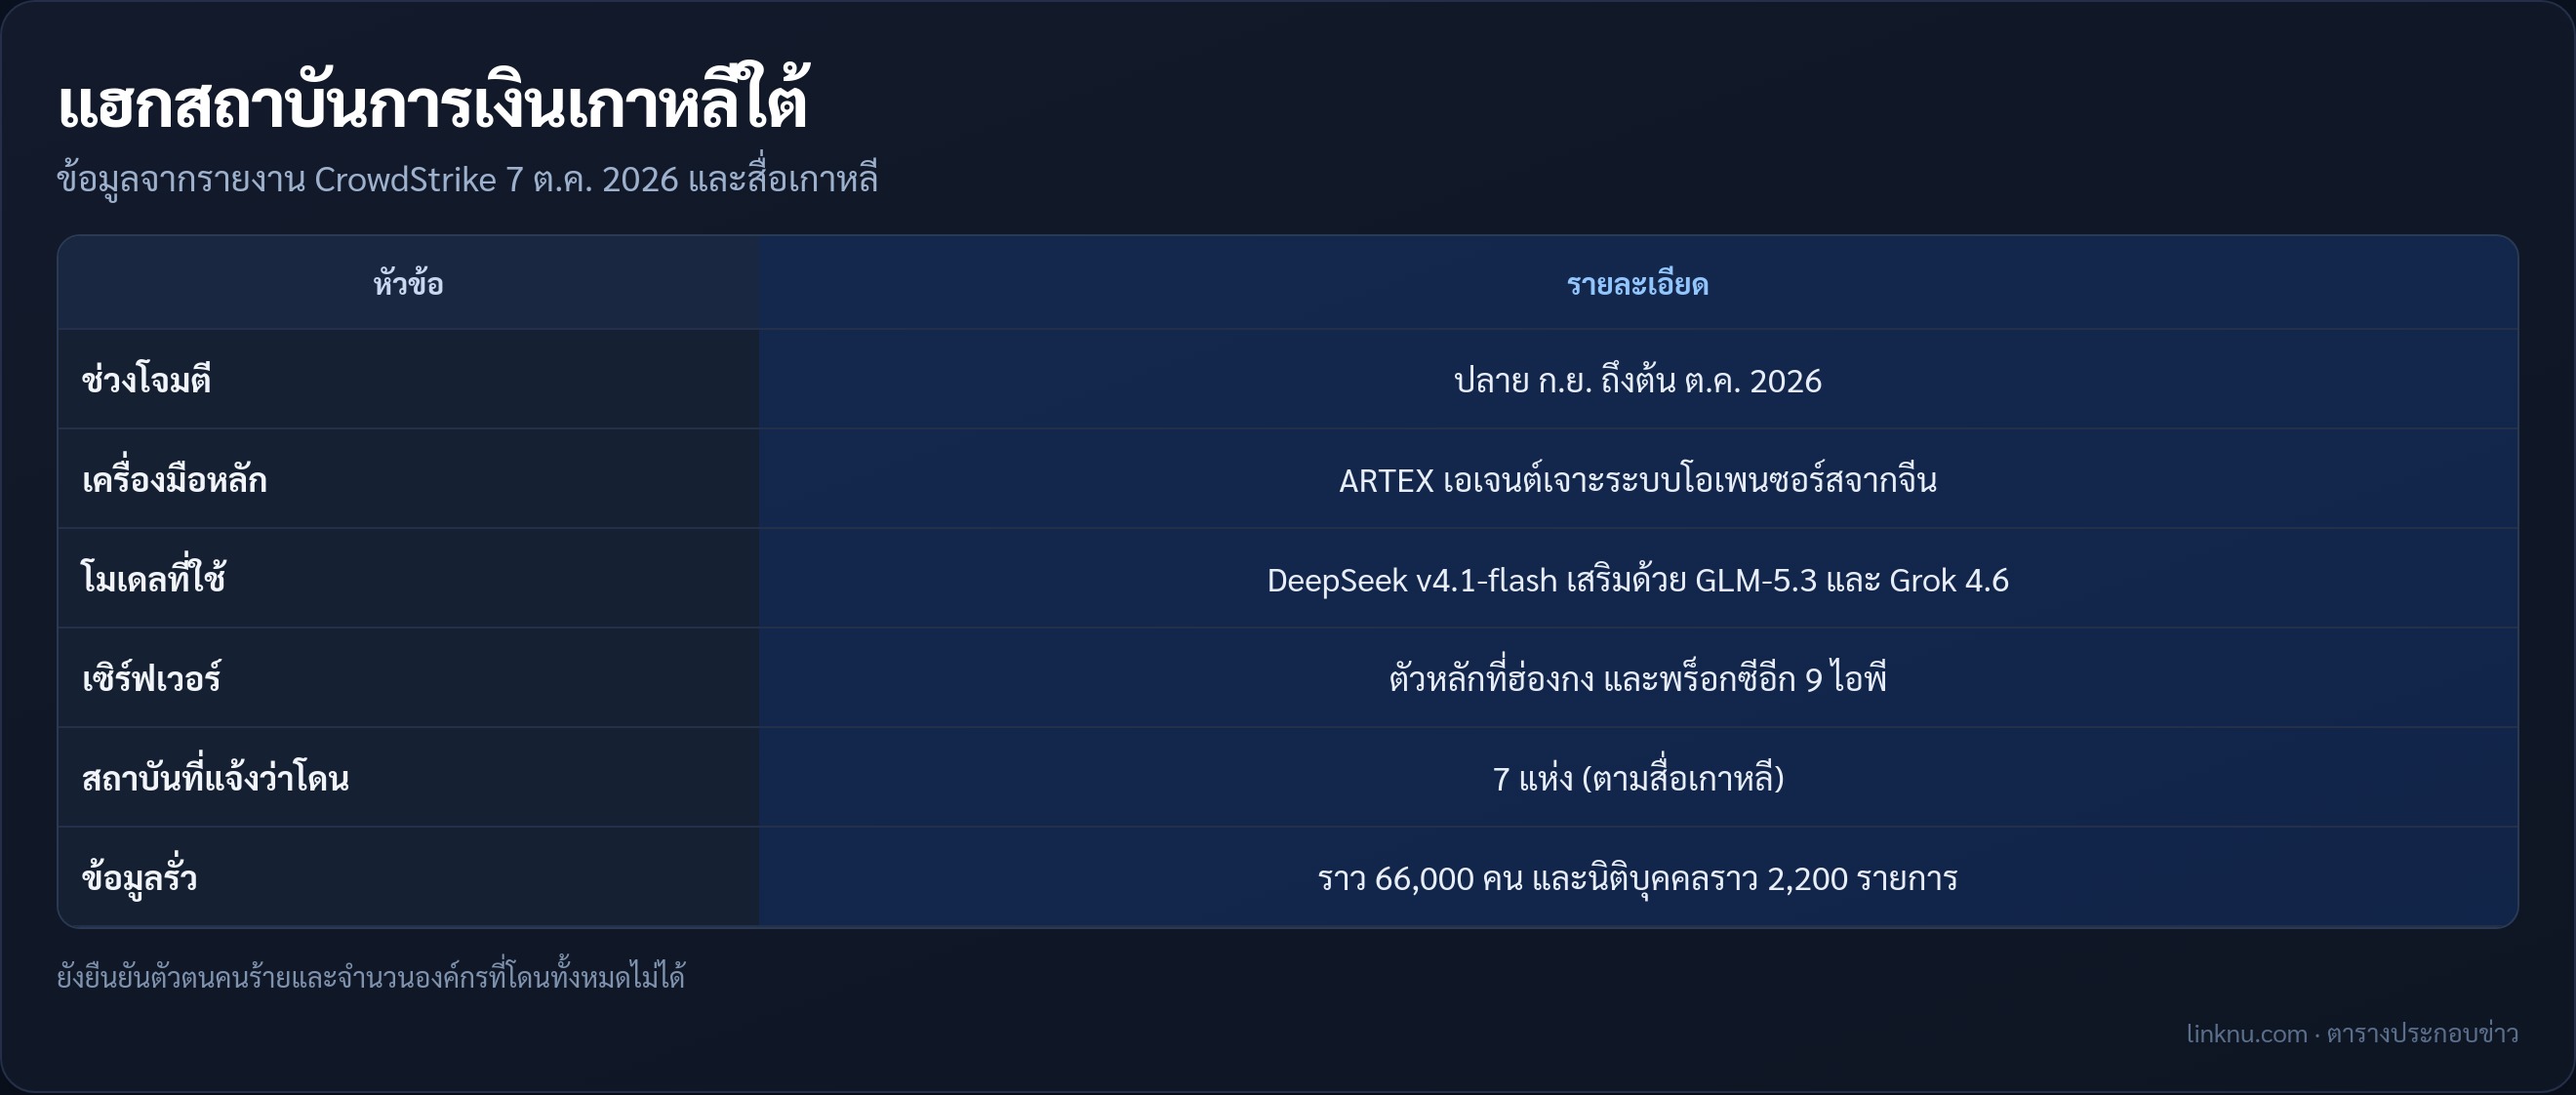
การโจมตีชุดนี้เกิดขึ้นช่วงปลายเดือนกันยายนถึงต้นเดือนตุลาคมที่ผ่านมา
หลักฐานที่ CrowdStrike ใช้มาจากเซิร์ฟเวอร์ของคนร้ายเองที่เปิดโฟลเดอร์ทิ้งไว้ให้คนนอกเข้าดูได้ ในนั้นมีประวัติการใช้งาน Claude Code ไฟล์ตั้งค่า ARTEX และไฟล์ความจำของ Claude ทำให้เห็นวิธีทำงานของคนร้ายค่อนข้างชัด
CrowdStrike เจออะไรบ้าง
- คนร้ายใช้ ARTEX เครื่องมือทดสอบเจาะระบบแบบเอเจนต์เอไอ เป็นโอเพนซอร์สที่พัฒนาในจีนและเพิ่งปล่อยออกมาไม่นาน
- โมเดลหลักที่ขับ ARTEX คือ DeepSeek v4.1-flash ซึ่งน่าจะซื้อผ่านเว็บตัวแทนขาย ไม่ใช่ช่องทางทางการ
- นอกจากนั้นคนร้ายยังใช้โมเดลอื่นเสริมในเซสชัน Claude Code ด้วย คือ GLM-5.3 ของ Zhipu AI และ Grok 4.6
- ระบบที่ถูกเจาะมีทั้งบริการเช็กสถานะสินเชื่อของธนาคารแห่งหนึ่งที่นายหน้าสินเชื่อใช้ และระบบช่วยงานบนมือถือของพนักงานอีกธนาคารหนึ่ง
- คนร้ายใช้เซิร์ฟเวอร์ 2 ตัว ตัวหลักอยู่ที่ฮ่องกง อีกตัวใช้รัน ARTEX และยังสลับใช้พร็อกซีอีก 9 ไอพี
- คนร้ายยังถาม Claude ว่าปกติข้อมูลรั่วของคนเกาหลีขายกันที่ไหน และให้ช่วยหากลุ่มซื้อขายข้อมูลเกาหลีใน Telegram
เบาะแสตัวคนร้าย
- ในเซสชันหนึ่ง คนร้ายสั่ง Claude Code ให้เขียนเรซูเม่ตำแหน่งนักวิจัยความปลอดภัย โดยใส่ผลงานเจาะระบบครั้งนี้ลงไปด้วย
- ข้อมูลที่กรอกไว้ระบุชื่อ YY อายุ 26 ปี จบมหาวิทยาลัยเทคโนโลยีจีนใต้ และอยู่เมืองเม่าหมิง มณฑลกวางตุ้ง
- แต่วันเกิดที่กรอกตอนแรกคือ 22 ก.ย. 2007 ซึ่งไม่ตรงกับอายุ 26 ปี และ CrowdStrike ย้ำว่าข้อมูลเท่าที่มียังยืนยันตัวตนคนร้ายไม่ได้
- CrowdStrike ประเมินด้วยความมั่นใจระดับกลางว่าคนร้ายน่าจะพูดภาษาจีนและทำเพื่อเงิน แต่ยังไม่ได้ผูกกับกลุ่มแฮกเกอร์ที่มีชื่อ
ความเสียหายฝั่งเกาหลี
- สื่อเกาหลีรายงานว่ามีสถาบันการเงินแจ้งว่าโดนเจาะแล้ว 7 แห่ง
- ฝั่งธนาคารใหญ่มี Shinhan, KB Kookmin, Hana และ BNK Busan
- อีก 3 แห่งคือธนาคารออมทรัพย์ Yegaram ธนาคารออมทรัพย์ Welcome และบริษัทสินเชื่อ Hyundai Capital
- Korea Herald รายงานว่าข้อมูลรั่วรวมราว 66,000 คน กับข้อมูลนิติบุคคลอีกราว 2,200 รายการ ก้อนใหญ่สุดคือ Yegaram ราว 40,000 คน และ Shinhan 25,729 คน
- ข้อมูลที่หลุดมีชื่อ เบอร์โทร รายได้ต่อปี วงเงินกู้ และบางรายมีเลขประจำตัวประชาชนด้วย
- ส่วน CrowdStrike บอกว่าตอนนี้ยังยืนยันจำนวนองค์กรที่โดนเจาะทั้งหมดไม่ได้
รัฐบาลเกาหลีขยับยังไง
- ประธานาธิบดีอี แจ-มยอง พูดในที่ประชุม ครม. เมื่อ 6 ต.ค. ว่าเริ่มเห็นสัญญาณว่ามีการใช้เอไอในการแฮกบางครั้ง และสั่งให้เร่งพัฒนาเอไอด้านความปลอดภัยไซเบอร์
- ตำรวจเปิดการสอบสวนเต็มรูปแบบ ส่วนสำนักงานกำกับดูแลการเงิน (FSS) ส่งรายการไอพีที่เกี่ยวข้อง 28 ไอพีให้สถาบันการเงินตรวจสอบและอุดช่องโหว่ให้เสร็จภายใน 8 ต.ค.
ทำไมเรื่องนี้น่าสนใจ
- เป็นอีกกรณีที่เห็นชัดว่าคนร้ายคนเดียวใช้เอเจนต์เอไอเจาะหลายองค์กรได้ในเวลาสั้นๆ ซึ่ง CrowdStrike มองว่าจะเห็นแบบนี้มากขึ้นเรื่อยๆ
- ลูกค้าธนาคารในเกาหลีต้องระวังแก๊งโทรหลอกและ SMS หลอกที่อาจเอาข้อมูลชุดนี้ไปใช้ต่อ
สรุป
CrowdStrike พบหลักฐานจากเซิร์ฟเวอร์ของคนร้ายว่า การเจาะสถาบันการเงินเกาหลีใต้ช่วงปลาย ก.ย. ถึงต้น ต.ค. 2026 ใช้ ARTEX เครื่องมือเจาะระบบเอไอจากจีน คู่กับ Claude Code และโมเดลอย่าง DeepSeek v4.1-flash คนร้ายน่าจะพูดภาษาจีนและทำเพื่อเงิน ส่วนฝั่งเกาหลีมีรายงานว่าโดนแล้ว 7 แห่ง ข้อมูลรั่วราว 66,000 คน
แหล่ง: CrowdStrike Intelligence · รายงาน 7 ต.ค. 2026 · ประกอบรายงานจาก Yonhap, Korea Herald และ Reuters