สิทธิ์ 3 ระดับมีอะไรบ้าง
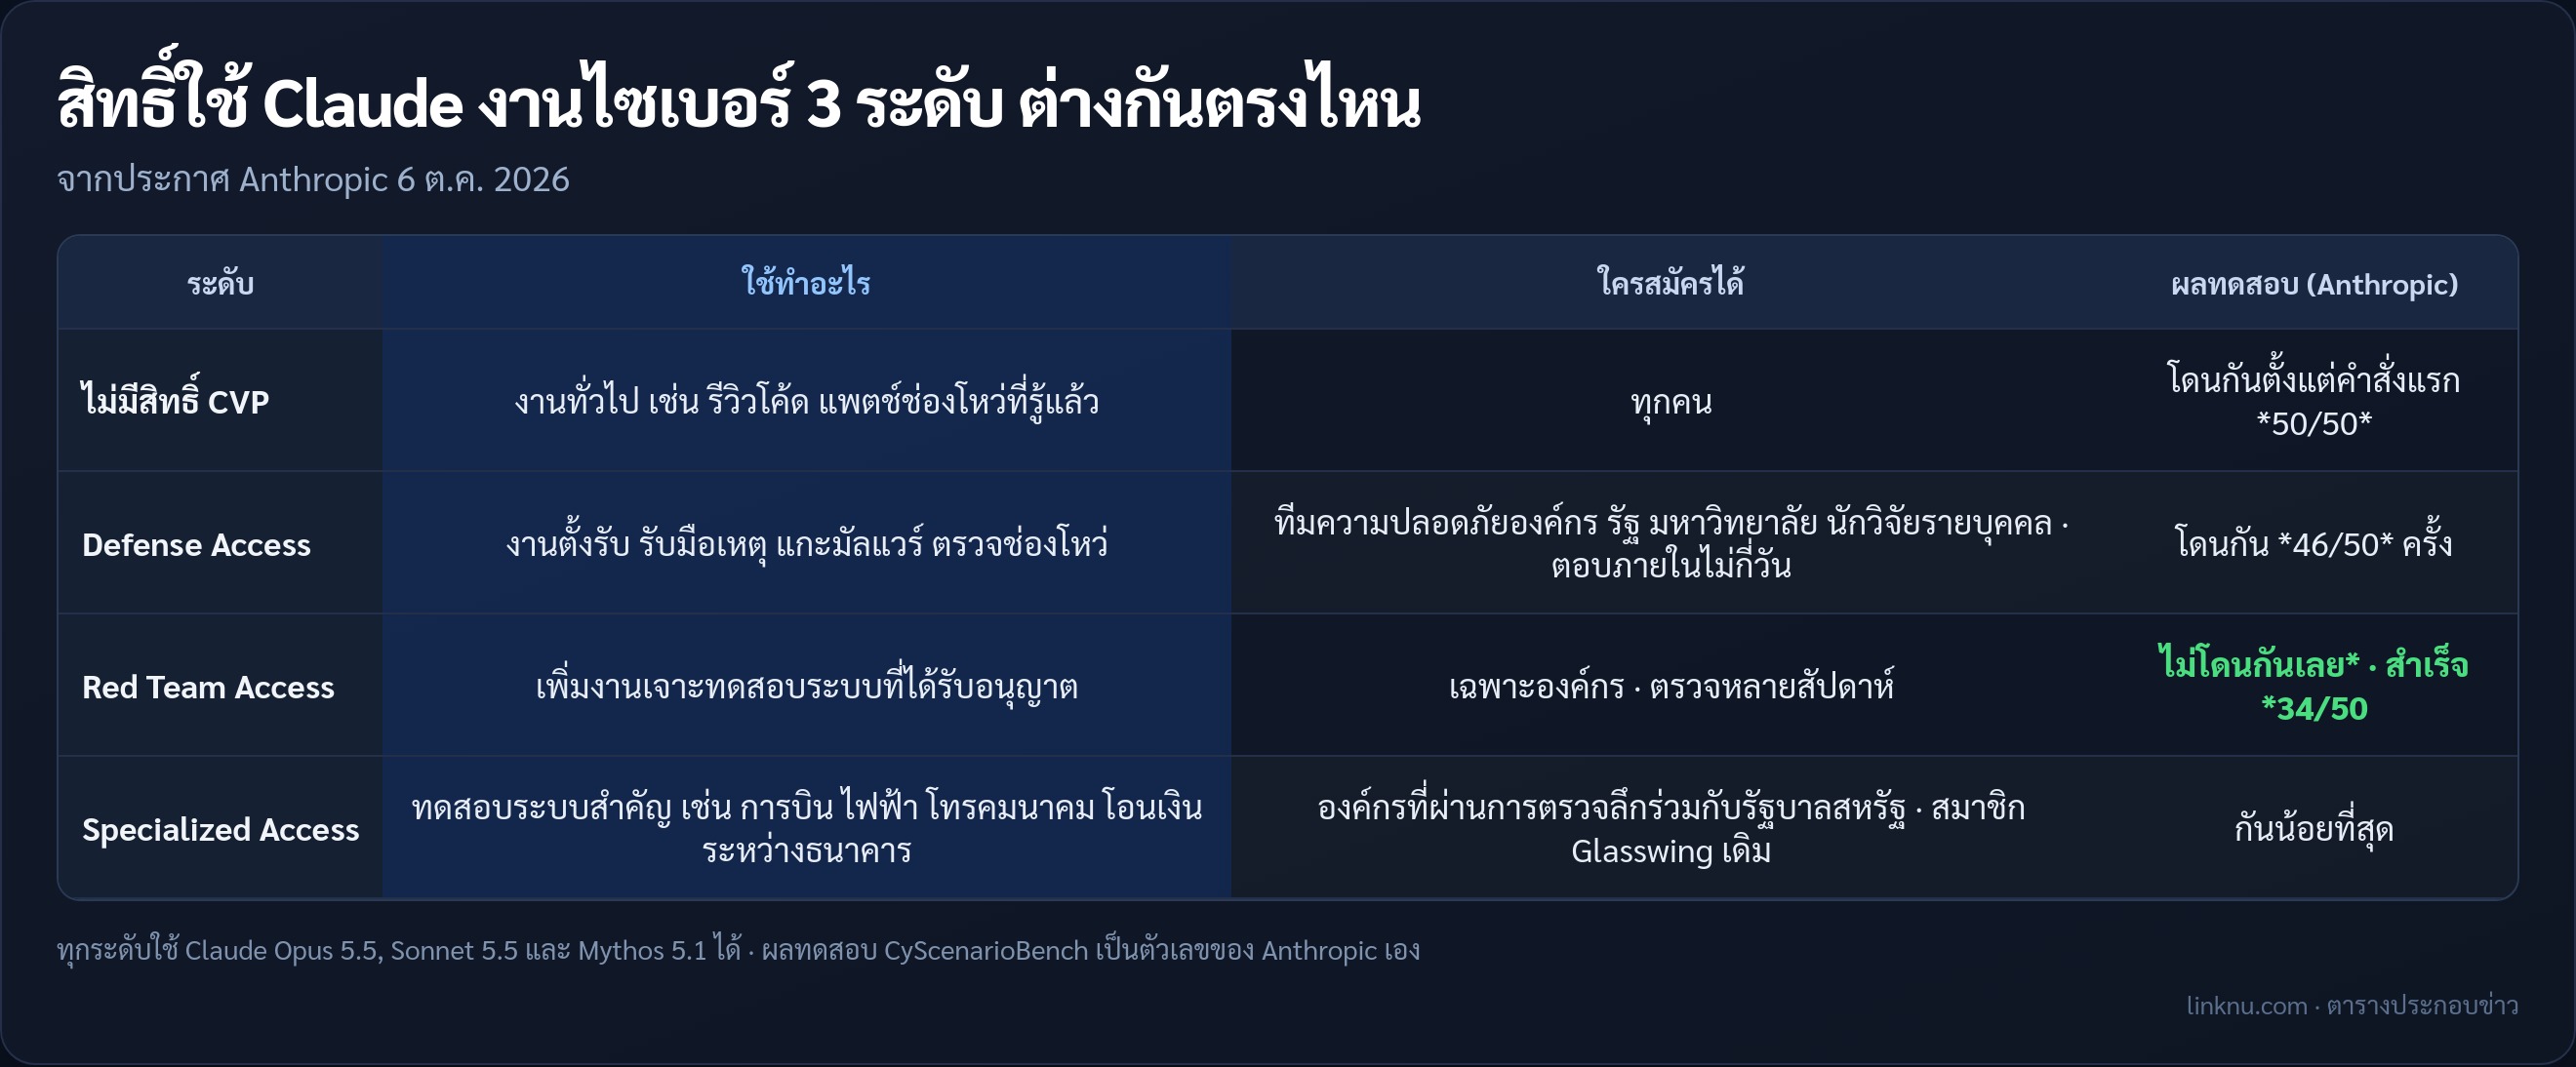
- Defense Access สำหรับงานตั้งรับ เช่น ศูนย์เฝ้าระวังภัย รับมือเหตุ แกะมัลแวร์ และตรวจสอบช่องโหว่ เปิดให้ทีมความปลอดภัยในบริษัท มหาวิทยาลัย หน่วยงานรัฐ ผู้ดูแลโอเพนซอร์ส นักวิจัยรายบุคคลที่มีประวัติแจ้งช่องโหว่ ไปจนถึงองค์กรเล็กอย่างโรงพยาบาลประจำภูมิภาคหรือการประปาท้องถิ่น Anthropic บอกว่าจะพยายามตอบใบสมัครภายในไม่กี่วัน
- Red Team Access เพิ่มงานเจาะทดสอบระบบที่ได้รับอนุญาต เปิดเฉพาะองค์กร ใช้เวลาตรวจหลายสัปดาห์ และยังบล็อกงานที่อาจทำร้ายคนจริง เช่น ปล่อยแรนซัมแวร์ หรือทำลายระบบทางกายภาพ
- Specialized Access บล็อกน้อยที่สุด สำหรับองค์กรที่ได้รับอนุญาตให้ทดสอบระบบสำคัญ อย่างระบบการบิน โครงข่ายไฟฟ้า เครือข่ายโทรคมนาคม และระบบโอนเงินระหว่างธนาคาร Anthropic ตรวจทุกรายร่วมกับรัฐบาลสหรัฐ ส่วนสมาชิก Glasswing เดิมย้ายมาอยู่ระดับนี้เลย
ตัวเลขที่ Anthropic เปิดเผย
- พาร์ตเนอร์ Glasswing เจอช่องโหว่ที่ยืนยันแล้วอย่างน้อย 129,000 รายการ ช่วงเมษายนถึงกรกฎาคม 2026 และ Anthropic สแกนโอเพนซอร์สเองเจอเพิ่มอีก 5,500 รายการ
- ในจำนวนนี้มากกว่า 33,000 รายการถูกจัดเป็นระดับวิกฤตหรือร้ายแรงสูง บริษัทบอกว่าน่าจะนับต่ำไป เพราะข้อมูลมาจากรายงานของพาร์ตเนอร์แค่ 33 ราย
- บริษัททดสอบ Claude Opus 5.5 กับชุดทดสอบ CyScenarioBench 10 โจทย์ โจทย์ละ 5 รอบ ถ้าไม่มีสิทธิ์ CVP ทุกงานโดนบล็อกตั้งแต่คำสั่งแรก ระดับ Defense โดนบล็อก 46 จาก 50 ครั้ง ส่วนระดับ Red Team ไม่โดนบล็อกเลยและทำสำเร็จ 34 จาก 50 ครั้ง
เงื่อนไขที่ควรรู้
- องค์กรในโครงการต้องยอมให้เก็บข้อมูลไว้ตรวจการใช้ผิดทาง จนกว่าระบบป้องกันแบบใหม่ที่ให้เก็บข้อมูลบนคลาวด์ขององค์กรเองจะพร้อมช่วงปลายปีนี้
- ใช้ได้บนแพลตฟอร์มของ Claude เอง บน Google Cloud และบน Microsoft Foundry ส่วนบน Amazon Bedrock ใช้ได้เฉพาะลูกค้าที่เข้าเกณฑ์ระบบใหม่นี้
- โมเดลที่ครอบคลุมมี Claude Opus 5.5, Claude Sonnet 5.5, Claude Mythos 5.1 และรุ่นใหม่ที่จะออกต่อจากนี้
สรุป
โมเดลที่หาช่องโหว่เก่งระดับ Mythos กำลังขยับจากวงแคบของ Glasswing ไปสู่ทีมป้องกันระบบทั่วไป คำถามต่อไปคือการคัดคนเข้าแบบนี้จะกันคนร้ายออกไปได้จริงแค่ไหน
แหล่ง: Anthropic · 6 ต.ค. 2026