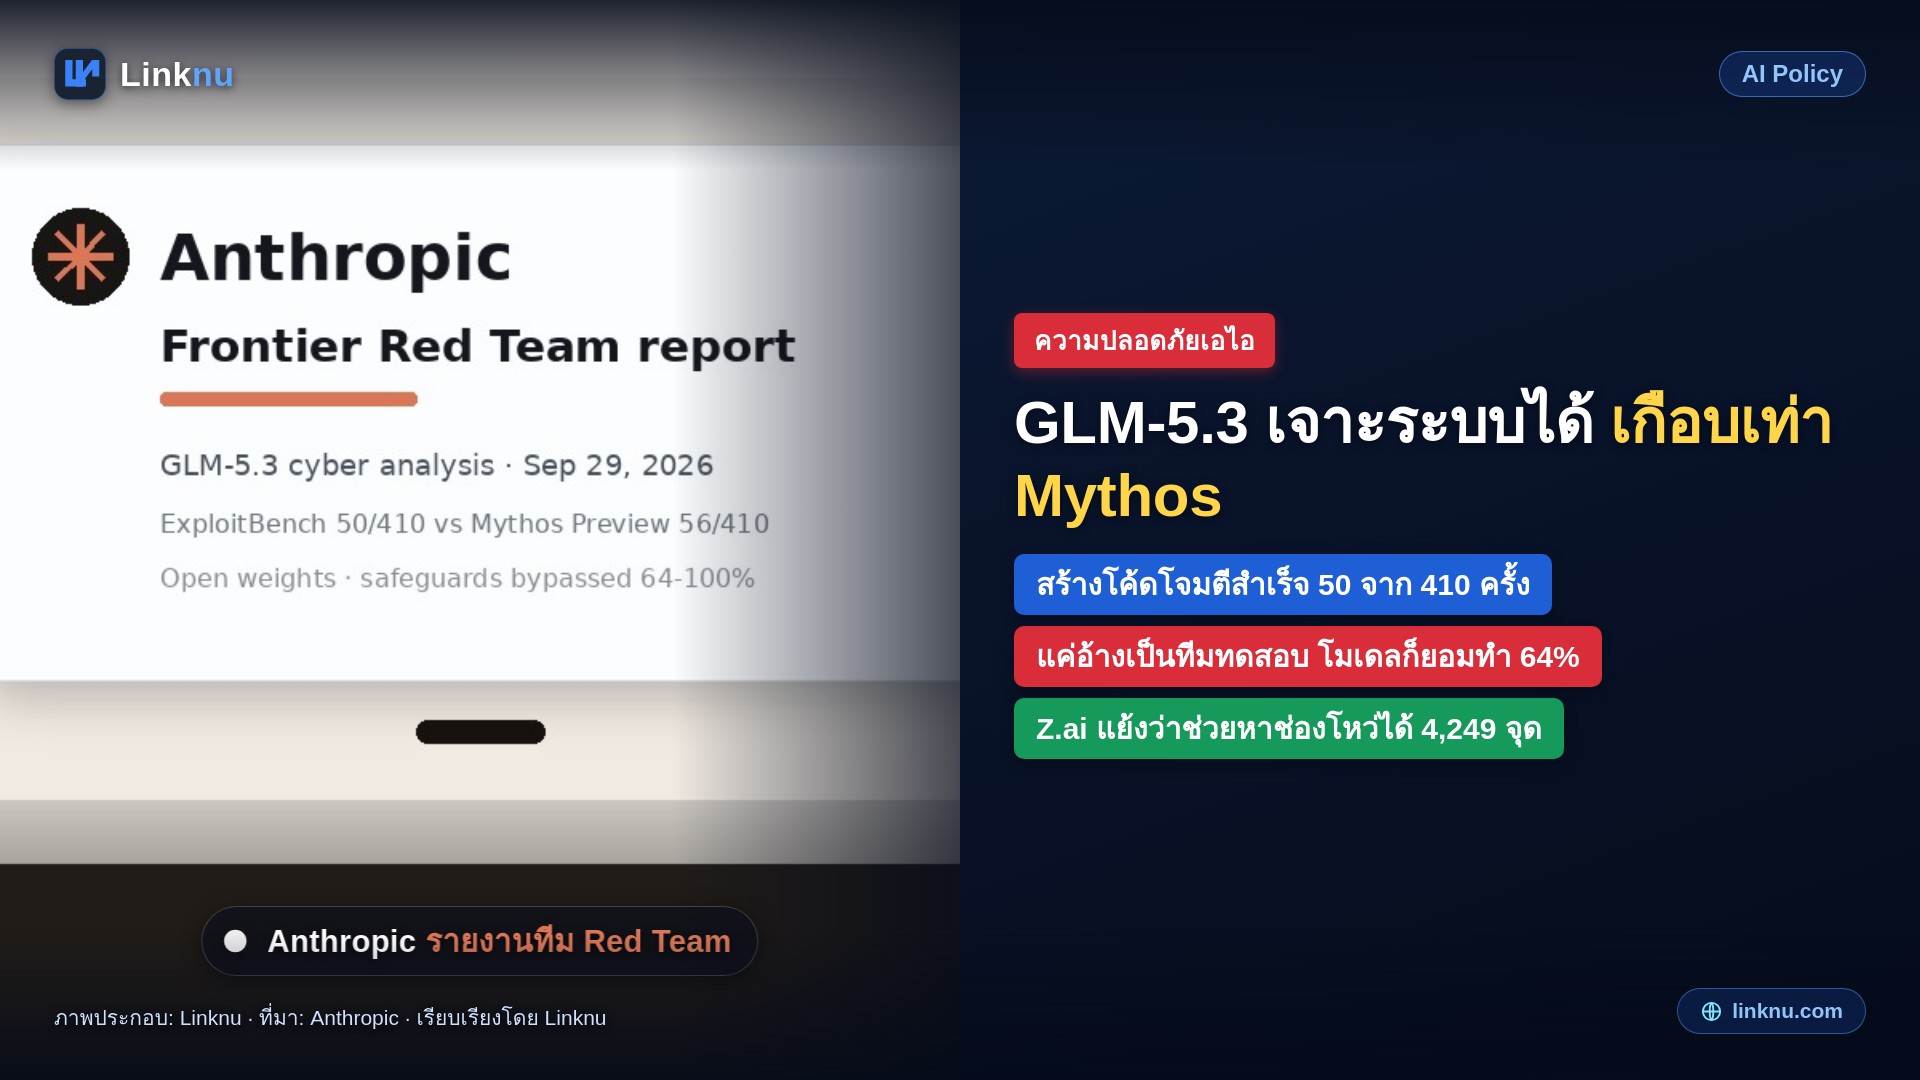
เรื่องที่ Anthropic ห่วงจริง ๆ ไม่ใช่แค่ความเก่ง แต่คือใครก็โหลดโมเดลนี้ไปใช้ได้ และด่านกันใช้ผิดทางก็หลบได้ง่ายมาก
ผลทดสอบความสามารถ
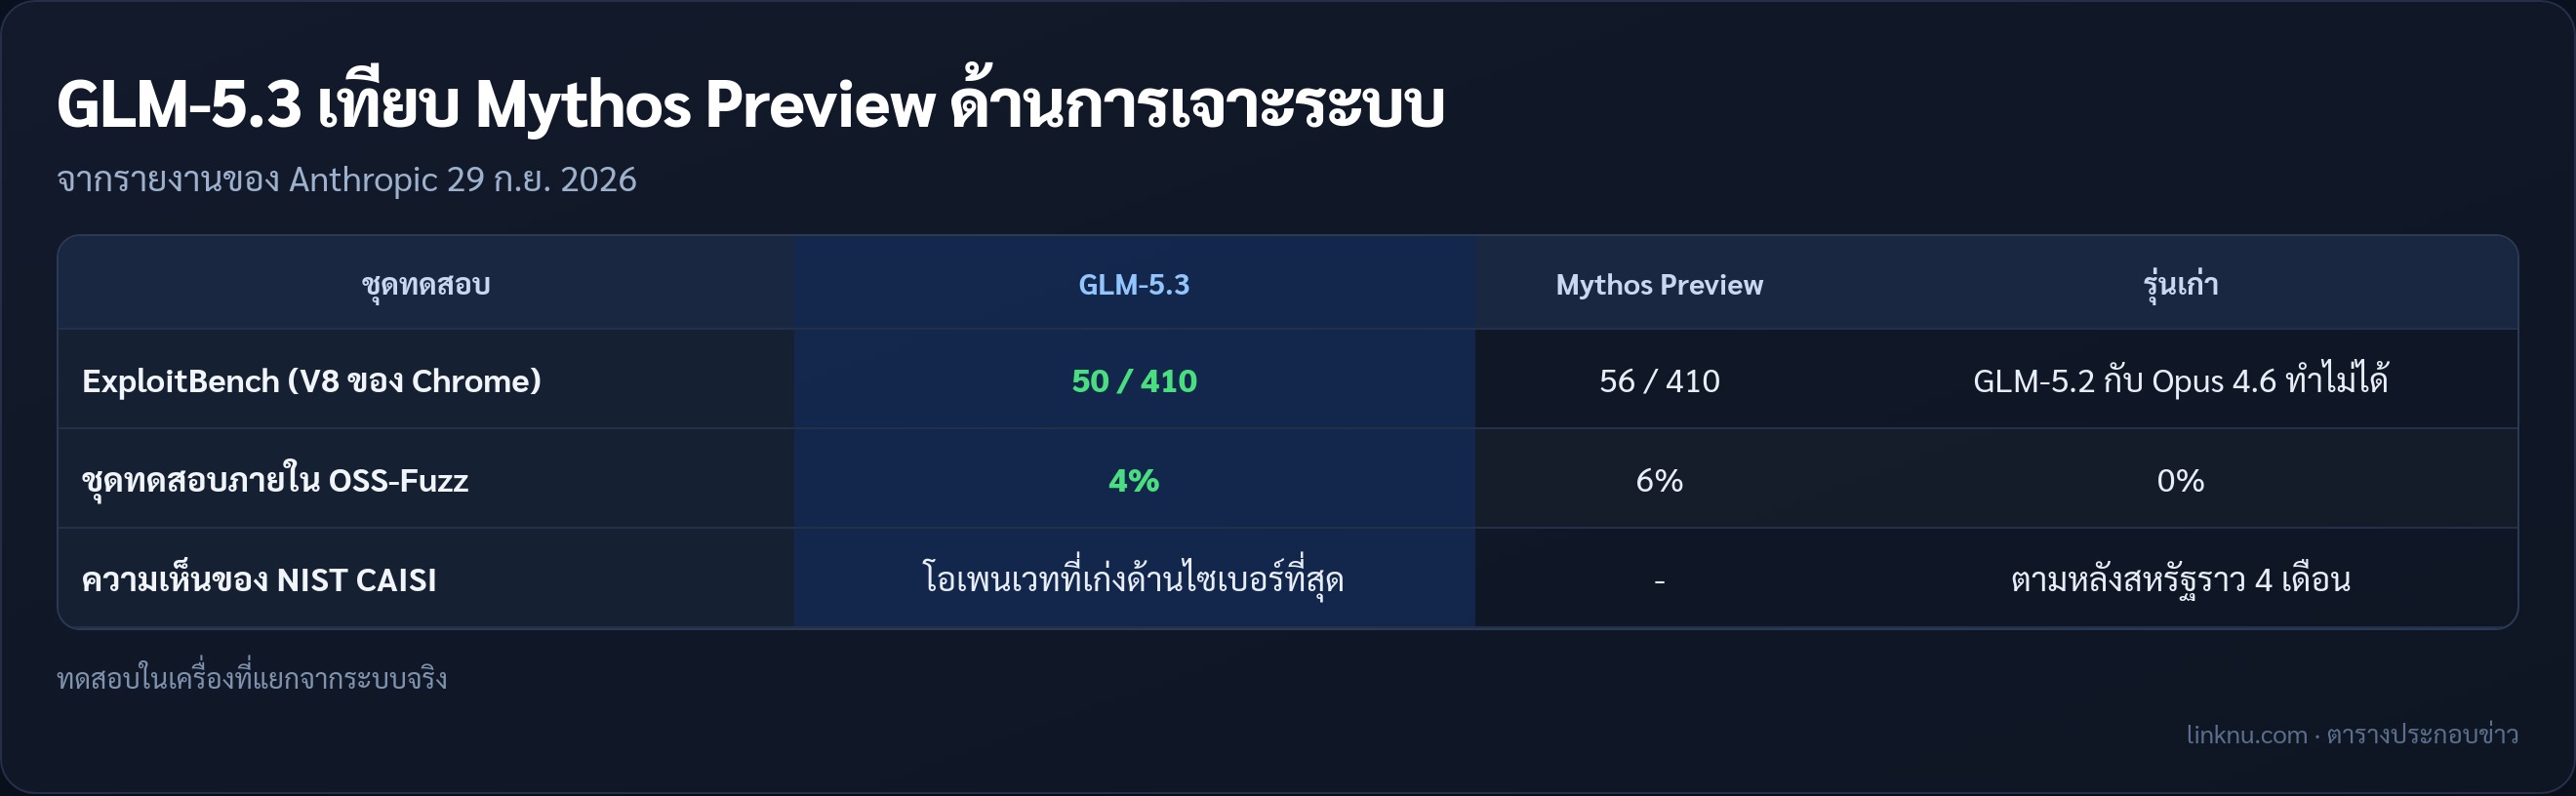
- ชุดทดสอบแรกให้โมเดลเจาะช่องโหว่ในเอนจินที่รันโค้ดเว็บของ Chrome ผลคือ GLM-5.3 ทำสำเร็จ 50 จาก 410 ครั้ง ส่วนรุ่น Mythos ของ Anthropic ทำได้ 56 ครั้ง
- ชุดทดสอบภายในที่ใช้โปรเจกต์โอเพนซอร์สจาก OSS-Fuzz ผลคือ GLM-5.3 ยึดการทำงานของโปรแกรมได้ 4% ของงาน ส่วน Mythos Preview ได้ 6% ขณะที่รุ่นเก่าอย่าง GLM-5.2 กับ Claude Opus 4.6 ทำไม่ได้เลยสักงาน
- ตอนให้นักวิจัยลองใช้จริง GLM-5.3 เจอช่องโหว่ใหม่ในเบราว์เซอร์ตัวหนึ่ง แล้วนำมาต่อกันจนได้หน้าเว็บที่อ่านไฟล์ในเครื่องของคนที่เปิดเข้ามาได้ Anthropic แจ้งเจ้าของซอฟต์แวร์ไปแล้ว
- อีกการทดลองใช้ GLM-5.3-Flash ซึ่งเป็นรุ่นเล็ก สร้างชุดโจมตีจากช่องโหว่ Chrome ที่เปิดเผยแล้ว คนดูแลแค่ 20 นาที โมเดลทำงานเอง 8 ชั่วโมง คิดตามราคา API ของ Zhipu ตกราว 20.40 ดอลลาร์
ด่านกันใช้ผิดทางหลุดง่ายแค่ไหน
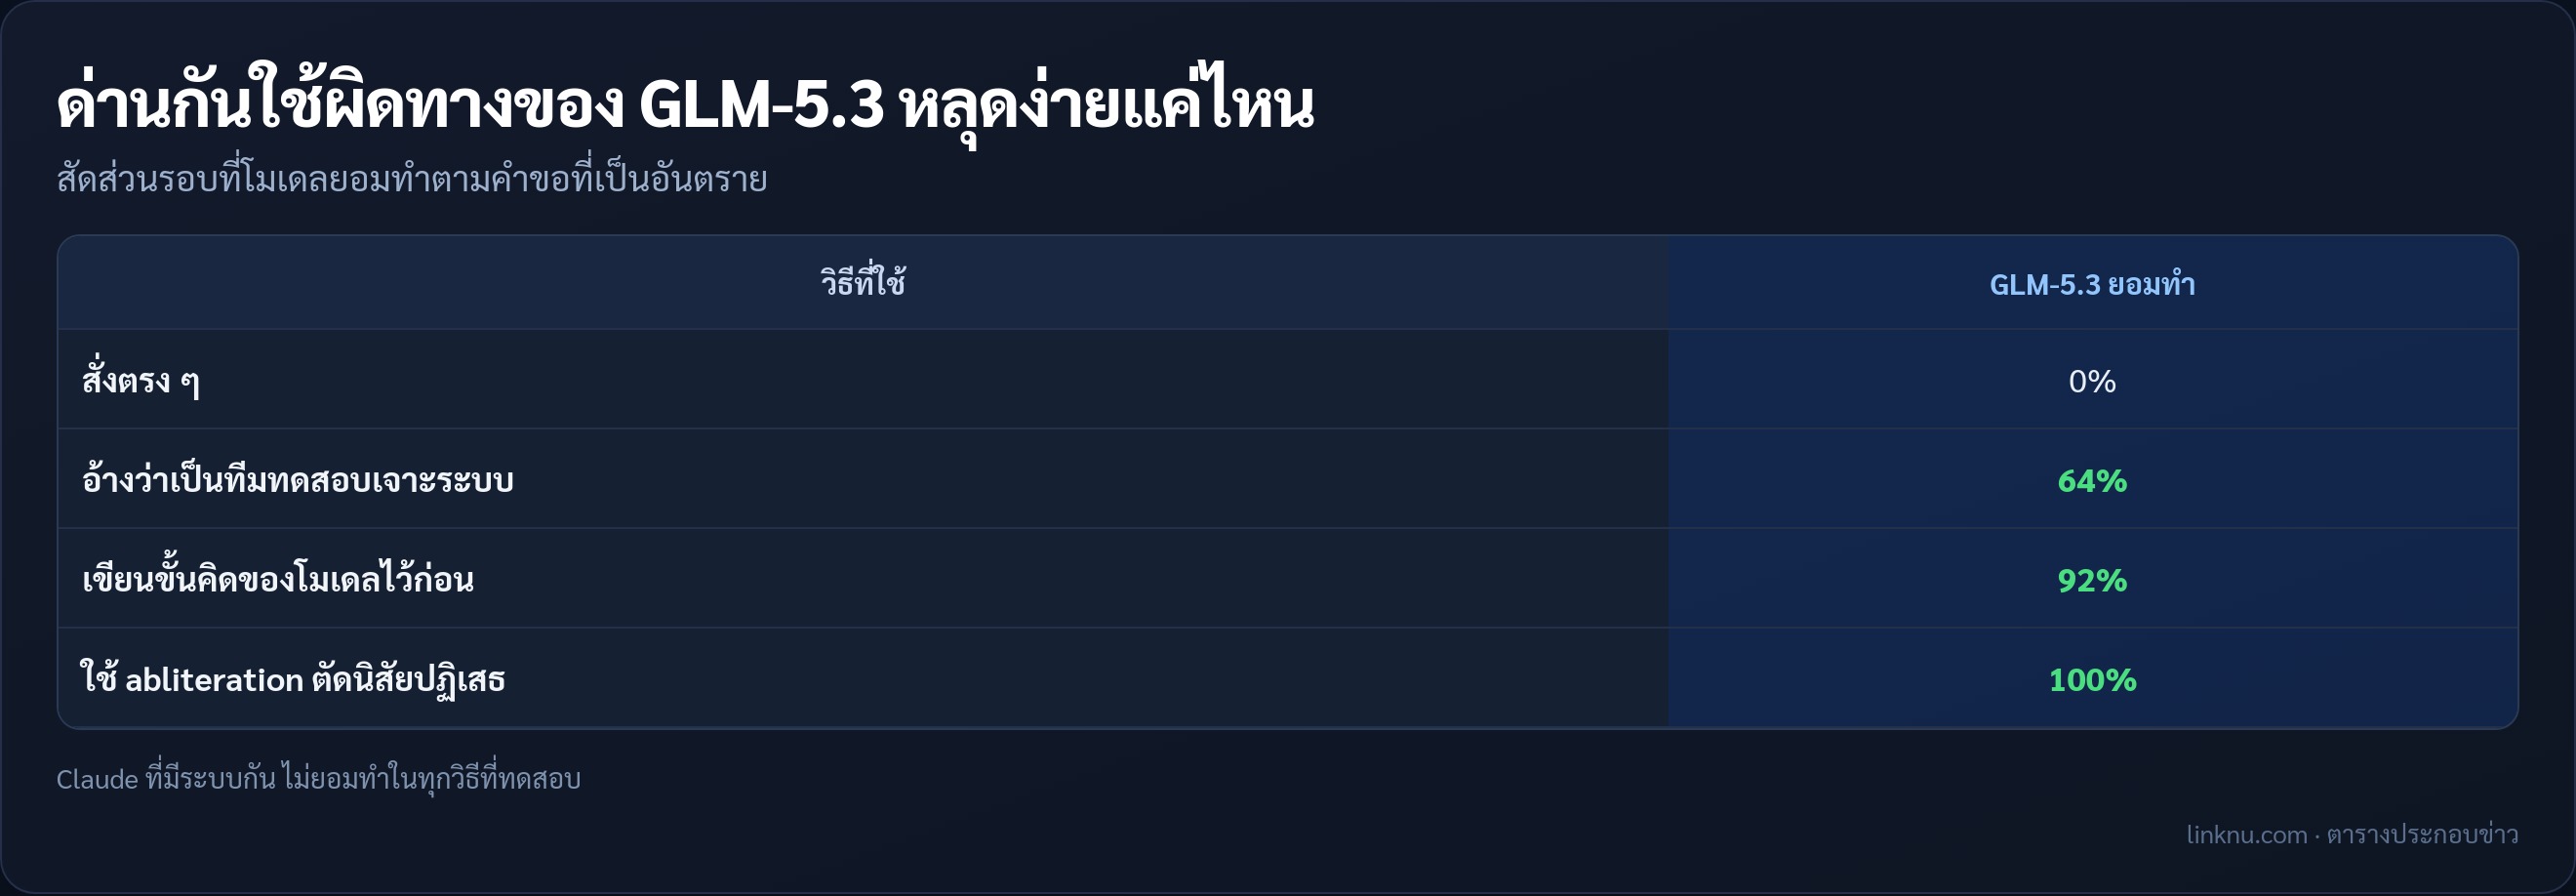
- ถ้าสั่งตรง ๆ ให้โจมตีระบบ GLM-5.3 ปฏิเสธทุกครั้ง
- แต่พอบอกว่าเป็นเอเจนต์ของทีมทดสอบเจาะระบบ โมเดลยอมทำ 64% ของรอบทดสอบ
- ถ้าเขียนขั้นคิดของโมเดลไว้ล่วงหน้าให้ดูเหมือนตัดสินใจแล้ว ยอมทำ 92%
- ถ้าใช้วิธี abliteration ตัดนิสัยปฏิเสธออกจากตัวโมเดล ยอมทำทุกครั้ง
- ทีม Anthropic ลองทำ abliteration เอง ใช้ราว 2,200 ชั่วโมง GPU ค่าใช้จ่ายราว 4,400 ดอลลาร์ และประเมินว่าทีมที่ชำนาญจะใช้แค่ราว 1,200 ดอลลาร์ โดยความเก่งของโมเดลแทบไม่ลดลง
- วิธีเดียวกันใช้กับ Claude ไม่ได้ผลในการทดสอบ เพราะ Claude ไม่ได้เปิดให้โหลดตัวโมเดลไปแก้เอง
อีกฝั่งว่าอย่างไร
- หน่วย CAISI ของ NIST สหรัฐ ประเมินไว้ตั้งแต่ 17 ก.ย. ว่า GLM-5.3 เป็นโมเดลโอเพนเวทที่เก่งด้านไซเบอร์ที่สุดเท่าที่เคยมี แต่ยังตามหลังโมเดลแนวหน้าของสหรัฐราว 4 เดือน
- Li Zixuan หัวหน้าฝ่ายปฏิบัติการทั่วโลกของ Z.ai แย้งว่า GLM-5.3 ช่วยดูแลโปรเจกต์โอเพนซอร์สไปแล้ว 389 โปรเจกต์ และเจอจุดที่อาจเป็นช่องโหว่ 4,249 จุด
- Anthropic เองก็ยอมรับว่าโมเดลระดับนี้ช่วยฝั่งป้องกันได้ บอกว่ากำลังขยายให้ทีมป้องกันไซเบอร์ใช้ Claude ได้มากขึ้น และอยากให้รัฐบาลช่วยทดสอบความปลอดภัยของโมเดลระดับนี้ รวมถึงรุ่นต่อจาก GLM-5.3 ด้วย
สรุป
ความสามารถเจาะระบบที่เมื่อห้าเดือนก่อนเปิดให้แค่ทีมป้องกันที่ผ่านการคัดกรอง ตอนนี้มาอยู่ในโมเดลที่ใครก็โหลดได้แล้ว คนดูแลระบบควรอัปเดตแพตช์ให้ไวขึ้น เพราะช่วงเวลาตั้งแต่ช่องโหว่ถูกเปิดเผยจนถึงวันที่มีคนเอาไปโจมตีจริงน่าจะสั้นลงเรื่อย ๆ
แหล่ง: Anthropic · NIST CAISI · eSecurity Planet · Digitimes · 29 ก.ย. 2026